Покупая недорогой смартфон, можно заразиться вирусом прямо из коробки. 8 октября лаборатория Bitdefender опубликовала отчет о вредоносной программе Midnight Mimosa, которую встраивают в прошивку бюджетных Android-смартфонов на чипах MediaTek еще до того, как они поступают в продажу. Примерно за два года исследователи насчитали тысячи заражённых устройств в более чем 150 странах, больше всего — в Мексике, Франции и Италии.
Какие смартфоны находятся под угрозой
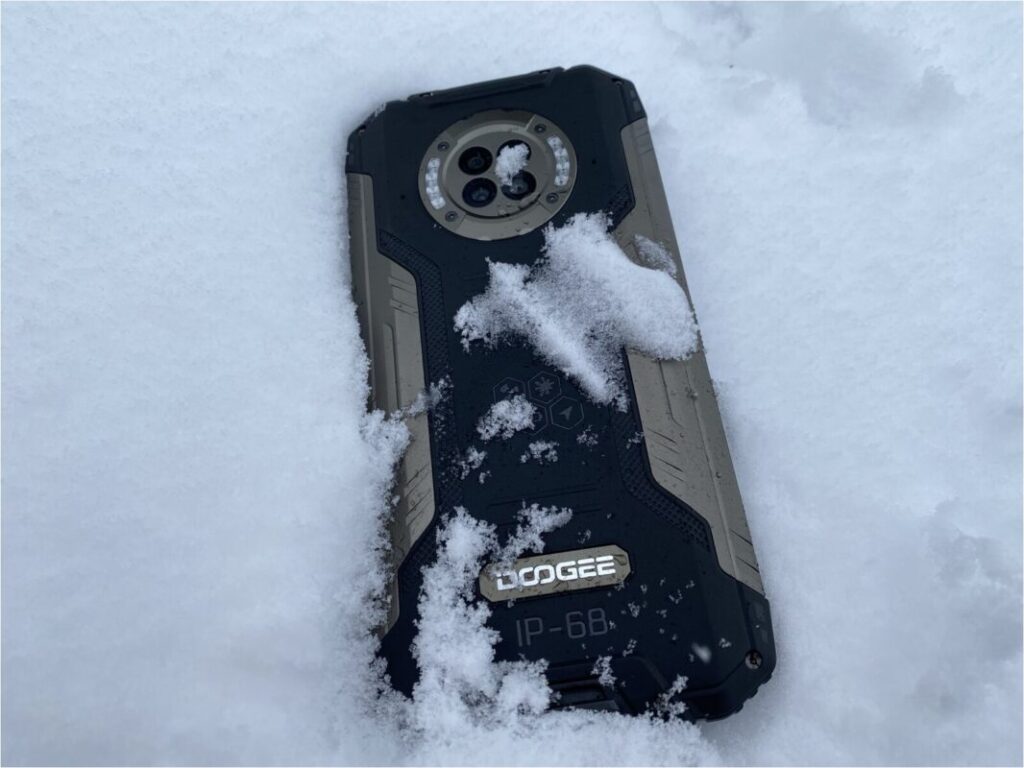
Среди подлинных моделей чаще всего встречаются защищенные смартфоны Doogee S200 X и Cubot KingKong X. Остальные зараженные устройства — это подделки под iPhone, Samsung Galaxy и Honor, которые в системе фигурируют как «i17 Pro Max», «S25 Ultra» или «Magic 15 MAX». Кто именно в производственной цепочке добавил вредоносный код, неизвестно. Прошивка подписана ключом китайской компании Shenzhen Zediel, однако Bitdefender подчеркивает, что это ещё не доказывает её причастности.
Что делает программа
Midnight Mimosa маскируется под служебный компонент System и обладает системными правами. Поэтому она может незаметно устанавливать и удалять приложения, предоставлять им разрешения и загружать код с удаленных серверов. Чтобы встроенная защита Play Protect ничего не заметила, перед каждой такой установкой программа отключает Google Play, а затем включает его снова.
Добавьте GSMinfo в источники в Google News Чтобы видеть наши публикации в своей ленте новостейОсновной доход организаторов заключается в рекламном мошенничестве. Загруженный модуль, пока телефон простаивает, открывает полноэкранную рекламу, которую не видно даже на скриншотах, и сам «нажимает» на неё. Деньги за показы получают маскирующие приложения, такие как прогноз погоды, заметки или распознавание текста. Кроме того, программа передает злоумышленникам IMEI, MAC-адрес, данные SIM-карты и список установленных приложений.
Одно из таких приложений, Locket, превращает смартфон в узел прокси-сети, через которую проходит чужой интернет-трафик. Такие сети теоретически можно использовать для DDoS-атак, хотя самих атак исследователи не зафиксировали. Подобные схемы уже пресекались: например, в июле ФБР и Google обезвредили ботнет NetNut, состоявший из более чем 2 млн смарт-телевизоров и приставок. А тот же мошеннический код Bitdefender обнаружила ещё в 13 приложениях, которые на момент публикации отчёта оставались в Google Play.
Почему это касается украинцев
Бюджетные защищенные смартфоны Doogee и Cubot продаются и в Украине, а подделки под флагманы часто предлагают на маркетплейсах, в объявлениях и социальных сетях по подозрительно низкой цене. Поэтому риск приобрести такое устройство вполне реален. Обычными средствами Midnight Mimosa удалить невозможно, поскольку она находится в системном разделе памяти. Избавиться от неё можно только перепрошивкой или отключением через компьютер с помощью ADB, а это, по оценке Bitdefender, не по силам большинству владельцев.
Что следует сделать:
- не покупать «iPhone» или «Galaxy» по цене бюджетного устройства, так как это почти наверняка подделка;
- проверить в настройках модель и версию системы, а подозрительные названия вроде «i17 Pro Max» должны насторожить;
- следить за неизвестными приложениями, которые появляются сами по себе, и за быстрым разрядом батареи в режиме ожидания;
- покупать технику в официальных магазинах и, при возникновении подозрений, обращаться к продавцу с просьбой о замене.
По мнению исследователей, окончательно решить эту проблему могут только производители и площадки, продающие такие смартфоны.