

Купуючи дешевий смартфон, можна отримати вірус просто з коробки. 8 жовтня лабораторія Bitdefender оприлюднила звіт про шкідливу програму Midnight Mimosa, яку вбудовують у прошивку бюджетних Android-смартфонів на чипах MediaTek ще до того, як ті потрапляють у продаж. Приблизно за два роки дослідники нарахували тисячі заражених пристроїв у понад 150 країнах, найбільше в Мексиці, Франції та Італії.
Які смартфони під загрозою
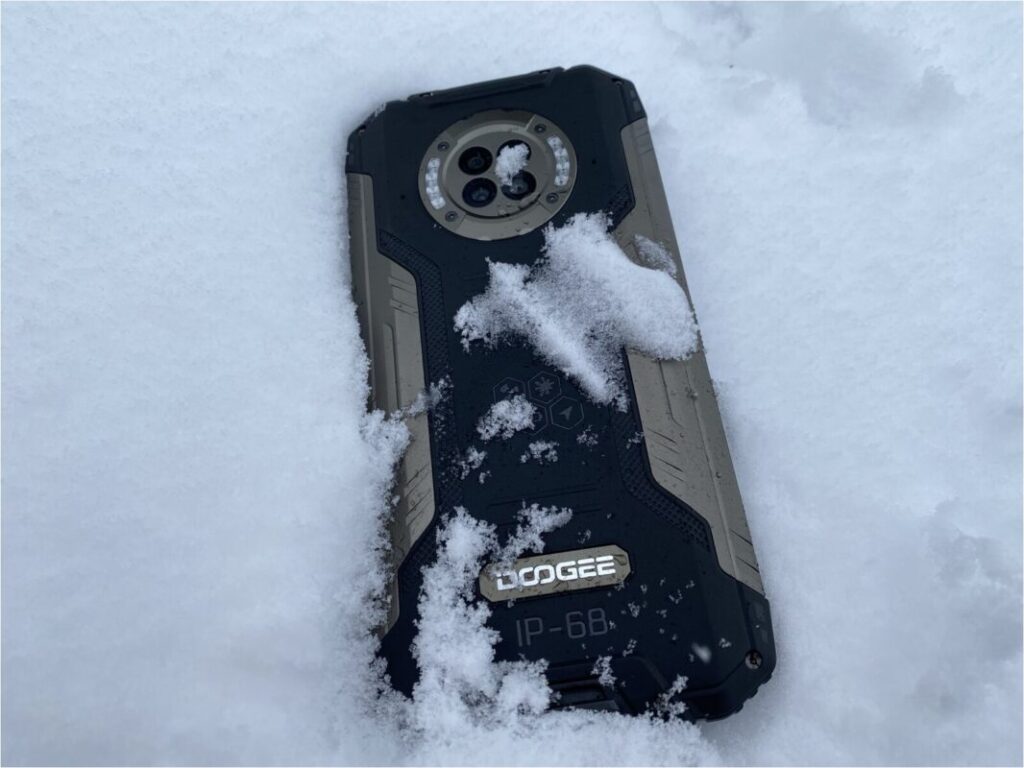
Серед справжніх моделей найчастіше трапляються захищені смартфони Doogee S200 X і Cubot KingKong X. Решта заражених апаратів це підробки під iPhone, Samsung Galaxy та Honor, які в системі значаться як «i17 Pro Max», «S25 Ultra» чи «Magic 15 MAX». Хто саме на виробничому ланцюжку додав шкідливий код, невідомо. Прошивку підписано ключем китайської компанії Shenzhen Zediel, проте Bitdefender наголошує, що це ще не доводить її причетності.

Що робить програма
Midnight Mimosa маскується під службовий компонент System і має системні права. Тож вона може непомітно встановлювати й видаляти застосунки, видавати їм дозволи та завантажувати код із віддалених серверів. Щоб вбудований захист Play Protect нічого не помітив, перед кожним таким встановленням програма вимикає Google Play, а потім вмикає його знову.
Додайте GSMinfo до джерел у Google News Щоб бачити наші публікації у своїй стрічці новинОсновний заробіток організаторів полягає в рекламному шахрайстві. Завантажений модуль, поки телефон лежить без діла, відкриває повноекранну рекламу, яку не видно навіть на скриншотах, і сам «натискає» на неї. Гроші за покази отримують маскувальні застосунки на кшталт прогнозу погоди, нотаток чи розпізнавання тексту. Крім того, програма передає зловмисникам IMEI, MAC-адресу, дані SIM-картки та перелік встановлених застосунків.
Один із таких застосунків, Locket, перетворює смартфон на вузол проксі-мережі, через яку проходить чужий інтернет-трафік. Такі мережі теоретично можна використати для DDoS-атак, хоча самих атак дослідники не зафіксували. Схожі схеми вже припиняли, наприклад у липні ФБР і Google знешкодили ботнет NetNut із понад 2 млн смарт-телевізорів і приставок. А той самий шахрайський код Bitdefender знайшла ще в 13 застосунках, які на момент звіту залишалися в Google Play.
Чому це стосується українців
Бюджетні захищені смартфони Doogee та Cubot продаються і в Україні, а підробки під флагмани часто пропонують на маркетплейсах, в оголошеннях і соцмережах за підозріло низькою ціною. Тож ризик отримати такий пристрій реальний. Звичайними засобами Midnight Mimosa не видалити, бо вона сидить у системному розділі пам’яті. Позбутися її можна лише перепрошивкою або вимкненням через комп’ютер за допомогою ADB, а це, за оцінкою Bitdefender, не під силу більшості власників.
Що варто зробити:
- не купувати «iPhone» чи «Galaxy» за ціною бюджетника, бо це майже напевно підробка;
- перевірити в налаштуваннях модель і версію системи, а підозрілі назви на кшталт «i17 Pro Max» мають насторожити;
- стежити за невідомими застосунками, які з’являються самі, та за швидким розрядом батареї в режимі очікування;
- купувати техніку в офіційних магазинах і в разі підозри звертатися до продавця по заміну.
Остаточно розв’язати проблему, як вважають дослідники, можуть лише виробники та майданчики, що продають такі смартфони.


