
Современные автомобили становятся всё более уязвимыми для хакерских атак, причём наибольшую опасность представляют не бортовые компьютеры, а внешние цифровые сервисы.
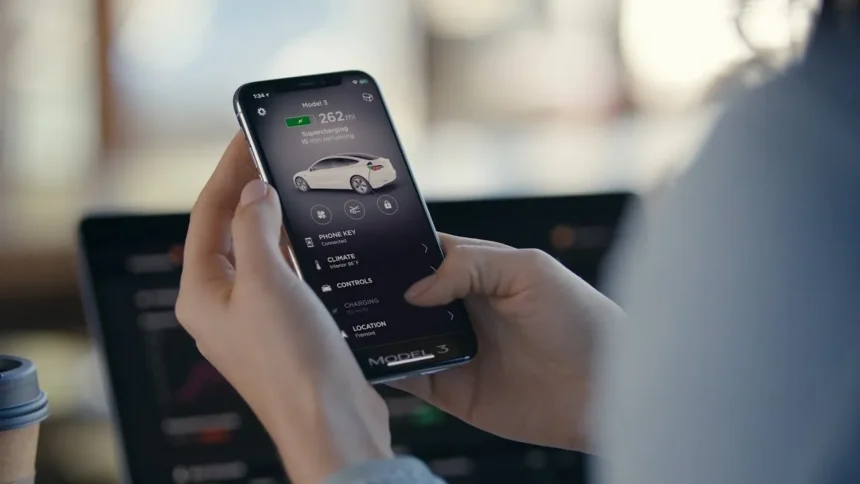
Исследователи из Гётеборгского университета и Технологического университета Чалмерса в Швеции выяснили, что основные риски кибербезопасности автомобилей постепенно перемещаются с внутренних электронных систем на мобильные приложения, веб-сервисов и облачной инфраструктуры производителей.
Результаты исследования были опубликованы в научном журнале Software Quality Journal. Специалисты проанализировали 413 уязвимостей автомобильного программного обеспечения, выявленных с 2022 года по сентябрь 2024 года, и сравнили их с данными предыдущего десятилетия.
Добавьте GSMinfo в источники в Google News Чтобы видеть наши публикации в своей ленте новостейХакеры всё чаще атакуют автомобили через Интернет
По словам исследовательницы Сриджиты Басу, ещё десять лет назад большинство уязвимостей касалось непосредственно электронных систем автомобиля. Сейчас доля проблем в приложениях, на сайтах и в облачных сервисах выросла почти втрое.
Это создает риски не только для работы транспортного средства, но и для конфиденциальности его владельца. Ведь современные автомобили регулярно передают производителям информацию о местонахождении, маршрутах, времени поездок и других данных.
Показательным примером стал инцидент в декабре 2024 года, когда из-за ненадлежащей защиты облачного сервиса стали доступны данные примерно 800 тысяч электромобилей Volkswagen, Audi, SEAT и Skoda.

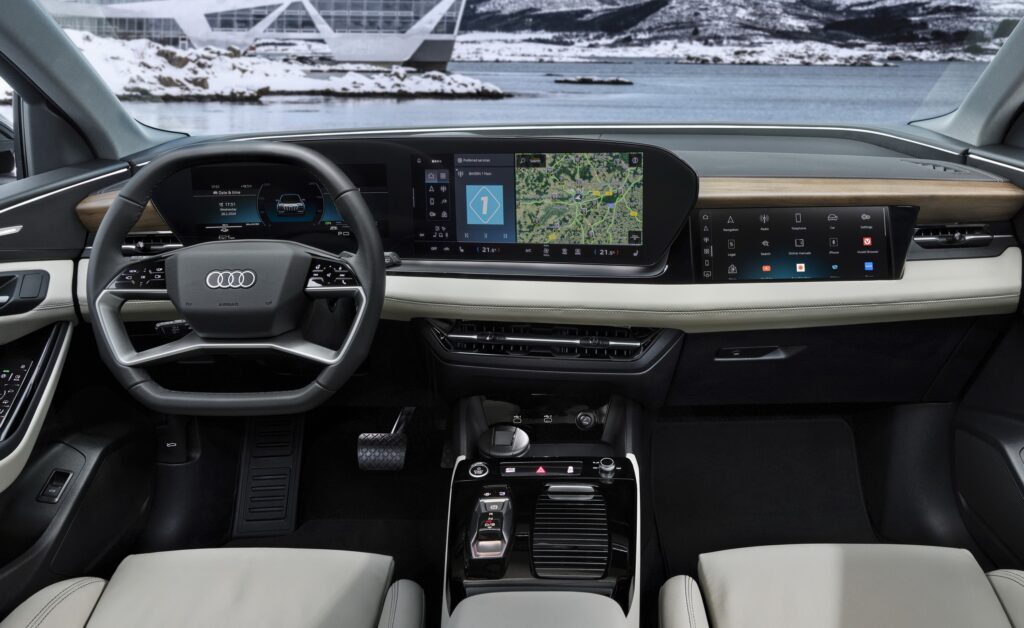
Среди общедоступной информации были координаты GPS, электронные адреса, телефонные номера и домашние адреса владельцев. В некоторых случаях это позволяло отслеживать передвижения конкретных автомобилей.
Проблема была выявлена специалистами по кибербезопасности после сообщения от информатора. Уязвимость устранена, при этом подтвержденных случаев злонамеренного использования данных не было.
Почему уязвимости могут представлять угрозу для управления
Учёные отмечают, что даже современные автомобильные системы иногда содержат удивительно простые ошибки в системе защиты. Среди них — стандартные административные пароли, которые остаются неизменными после установки оборудования.
Еще одна проблема — недостаточное разделение мультимедийных систем и электроники, отвечающей за управление автомобилем.
Опасность такого подхода была продемонстрирована ещё в 2015 году в ходе эксперимента с Jeep Cherokee. Исследователям удалось воспользоваться уязвимостями мультимедийной системы для получения доступа к другим узлам автомобиля, в частности к системам управления двигателем, тормозами и рулевым механизмом.

Новое исследование показало, что подобные проблемы по-прежнему остаются актуальными.
Дополнительные риски возникают из-за использования одинаковых электронных компонентов разными автопроизводителями. Если в программном обеспечении того или иного чипа обнаруживается серьезная уязвимость, она потенциально может затрагивать автомобили сразу нескольких брендов.
Особое внимание исследователи уделили автомобильным помощникам с искусственным интеллектом. Водители сообщают таким системам маршруты, планы поездок и личные предпочтения. В то же время ИИ-ассистенты могут быть уязвимы для манипуляций, направленных на получение конфиденциальной информации.
Как владельцам автомобилей защитить свои данные
Учёные рекомендуют производителям обеспечить строгое разделение систем управления автомобилем и мультимедийных сервисов. Даже успешный взлом информационно-развлекательной системы не должен открывать доступ к критически важным функциям автомобиля.
Владельцам автомобилей рекомендуется своевременно устанавливать обновления программного обеспечения, использовать надежные пароли и дополнительные средства защиты учетных записей.
Также следует внимательно относиться к личной информации, которую водители предоставляют автомобильным приложениям и голосовым помощникам.
Исследователи отмечают, что современный автомобиль фактически превратился в компьютер с постоянным подключением к интернету. Поэтому его безопасность всё в большей степени зависит не только от надёжности самой машины, но и от защищённости цифровой инфраструктуры производителя.