
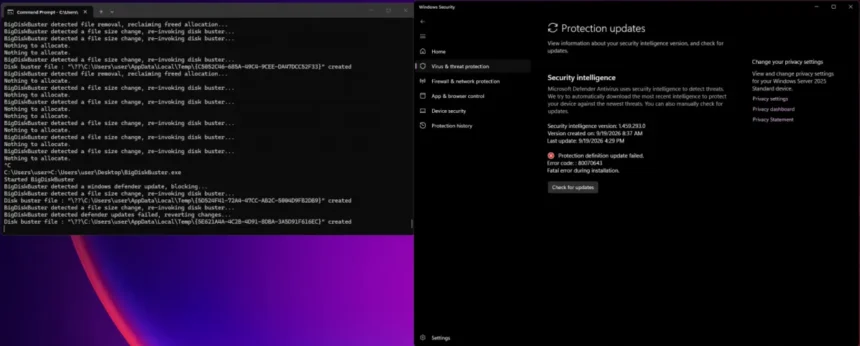
Исследователь в области кибербезопасности под псевдонимом Chaotic Eclipse опубликовал новый эксплойт для встроенного антивируса Windows. Он получил название BigDiskBuster и использует уязвимость в механизме обновления Microsoft Defender. На момент публикации сообщения информации об официальном исправлении не было.
Особенность атаки заключается в том, что она не отключает защиту полностью. Defender продолжает работать, однако не может устанавливать новые версии антивирусной платформы и сигнатур — данных, которые помогают распознавать угрозы.
В то же время для блокировки требуется постоянная работа эксплойта в фоновом режиме. Следовательно, описанный сценарий зависит от активного процесса, который препятствует обновлениям. Из приведённых сведений не следует, что однократный запуск навсегда лишает антивирус возможности получать свежие компоненты.
Судя по имеющимся сообщениям, проблему удаётся воспроизвести на всех поддерживаемых версиях Windows. Однако в первоначальной публикации не приводятся подробности независимой проверки этого утверждения.
Принцип действия BigDiskBuster напоминает эксплойт UnDefend, обнародованный в апреле. Он также позволял блокировать обновления сигнатур Defender, в том числе из учетной записи обычного пользователя. Впрочем, это сходство не подтверждает, что новый инструмент предъявляет идентичные требования к правам доступа: таких подробностей в сообщении нет.
Практический риск заключается в постепенном устаревании защиты. Антивирус может оставаться активным, но без актуальных сигнатур и компонентов его способность реагировать на новые угрозы потенциально ухудшается. Сам факт работы Defender поэтому не гарантирует, что он успешно получает обновления.
Это уже не первая проблема Defender, о которой Chaotic Eclipse сообщил в этом году. Часть уязвимостей, обнаруженных исследователем, Microsoft устранила, тогда как для остальных официальных патчей пока нет.
На момент выхода первоначальной публикации компания Microsoft не прокомментировала BigDiskBuster и не назвала сроки устранения проблемы. Данных об использовании этого эксплойта в массовых атаках в сообщении также не приводится.