

Microsoft розпочала тестування нової функції Remote Lock для Windows 11, яка дозволить компаніям дистанційно блокувати загублені, викрадені або скомпрометовані комп’ютери. Після активації захисту операційна система автоматично завершуватиме всі активні сеанси та заборонятиме повторний вхід. При цьому документи, встановлені програми та налаштування залишатимуться недоторканими, а повернути доступ до пристрою зможе лише уповноважений системний адміністратор.
Як повідомила Microsoft в офіційному блозі Windows Insider, нововведення з’явилося в тестових збірках Windows 11, випущених 16 листопада 2026 року. Функція орієнтована насамперед на корпоративних користувачів, які працюють із конфіденційною інформацією та використовують централізоване керування комп’ютерами.
Як працюватиме віддалене блокування Windows 11
Remote Lock інтегрована із системою Microsoft Intune, через яку ІТ-фахівці можуть керувати робочими пристроями співробітників. Якщо ноутбук загубили або викрали, адміністратор зможе активувати спеціальну політику блокування. Команда надійде на комп’ютер під час наступного підключення до корпоративної системи керування, після чого Windows завершить усі відкриті сеанси та покаже повідомлення про блокування пристрою.
Додайте GSMinfo до джерел у Google News Щоб бачити наші публікації у своїй стрічці новин
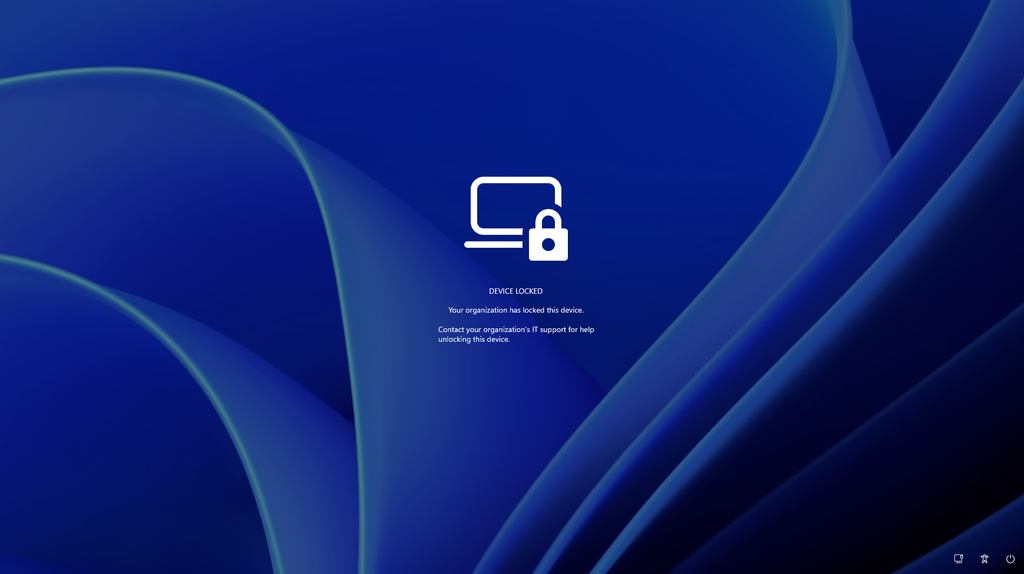
На заблокованому комп’ютері перестануть працювати всі стандартні способи авторизації. Увійти в систему не вдасться за допомогою пароля, PIN-коду, облікового запису локального адміністратора або через вебавторизацію. Блокування зберігатиметься навіть після перезавантаження Windows чи відключення пристрою від інтернету. Водночас обмеження почне діяти лише після того, як комп’ютер хоча б один раз отримає відповідну команду від сервера.
На екрані можна буде відобразити причину блокування та контактну інформацію служби підтримки компанії. Це дозволить людині, яка знайшла загублений ноутбук, зв’язатися з його власником. Обліковий запис співробітника при цьому не блокуватиметься, тому він зможе продовжувати роботу на іншому пристрої.
Чим Remote Lock відрізняється від повного очищення комп’ютера
Головна перевага нової технології полягає у збереженні інформації. На відміну від віддаленого видалення даних, Remote Lock не форматує накопичувач, не видаляє файли та не скидає налаштування Windows. Після повернення комп’ютера власнику ІТ-відділ зможе зняти обмеження через Microsoft Intune без повторного встановлення операційної системи.
Проте Microsoft попереджає, що Remote Lock не забезпечує абсолютного захисту від фізичного доступу до пристрою. Функція не блокує запуск комп’ютера з USB-накопичувача, використання безпечного режиму або середовища відновлення Windows. Тому компанія рекомендує поєднувати Remote Lock із шифруванням BitLocker, яке захищає інформацію на накопичувачі навіть у разі його вилучення з комп’ютера.
На етапі тестування функція доступна для керованих пристроїв із Windows 11 Pro, Enterprise та Education, підключених до Microsoft Entra або системи MDM. Її можна випробувати у збірках Windows 11 Insider Preview 26320.10003 (Beta) та 26340.10013 (Experimental). Звичайні домашні комп’ютери без корпоративного керування поки не підтримуються.
Разом із Remote Lock Microsoft тестує додаткові інструменти безпеки. Зокрема, користувачі зможуть переглядати та видаляти окремі ключі доступу Passkey, збережені на фізичних ключах безпеки FIDO2, без повного скидання пристрою. Також удосконалюється керування захистом BitLocker для корпоративних комп’ютерів.
Точні терміни появи Remote Lock у стабільних версіях Windows 11 Microsoft поки не оголосила.